Descomplicado

Por Dr. David Leopoldo Guido Aguilar, especialista en seguridad
Cada 23 de agosto se celebra el Día del Internauta, en memoria de aquel 1991 en que la primera página web quedó al alcance del mundo. La efeméride nació para festejar a quienes se conectaban por curiosidad, casi por aventura.
Treinta y cinco años después, la palabra se volvió un pleonasmo: hoy prácticamente todos somos internautas, todo el tiempo. La cita médica se agenda en línea, la factura se timbra en línea, la beca, el trámite, la escuela, el banco. Nuestra vida entera viaja en datos. Y esa buena noticia —porque lo es: la digitalización ha acercado servicios a millones de personas que antes hacían filas de horas— trae consigo una pregunta que ya no podemos posponer: ¿quién cuida todo eso, y con qué reglas?
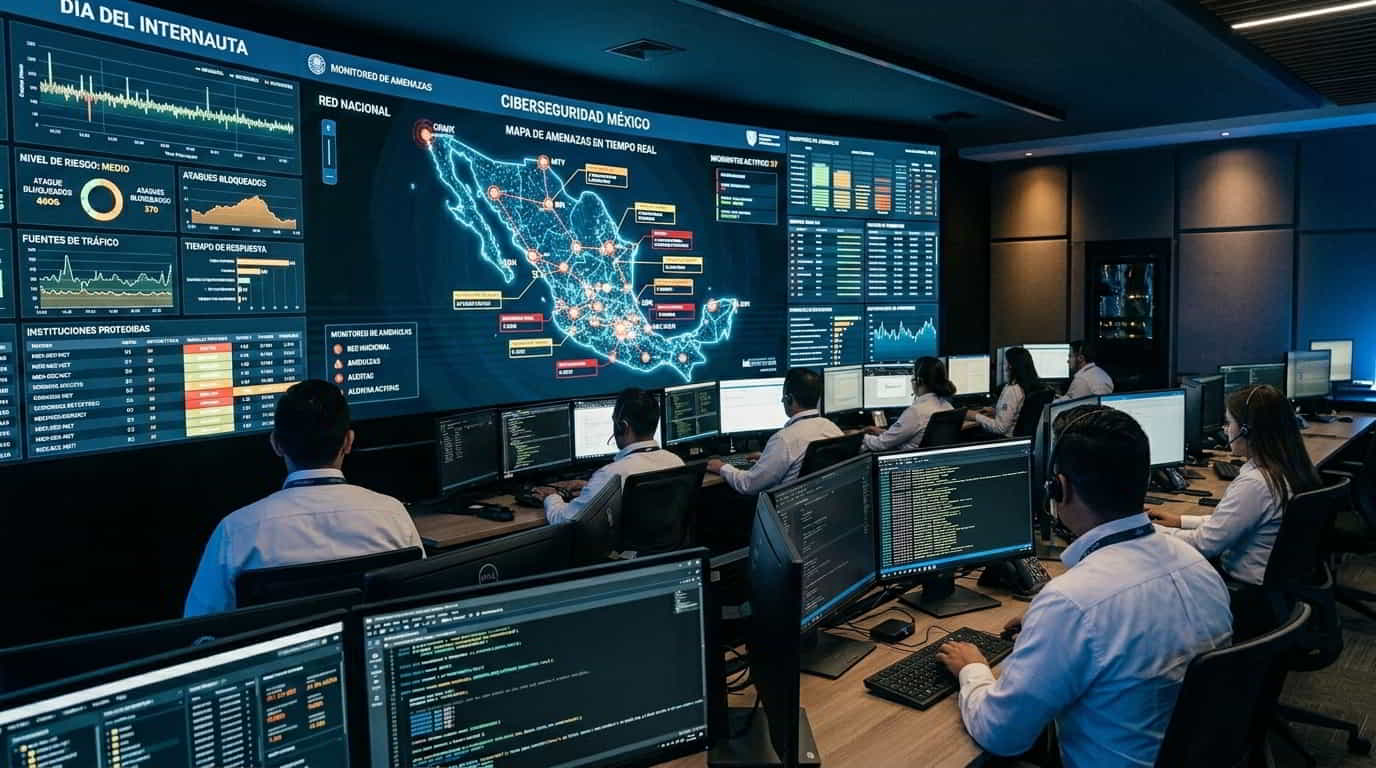
Este año la pregunta dejó de ser teórica. Un grupo cibercriminal identificado como Chronus atacó los sistemas de 25 instituciones públicas, educativas y de gobierno —entre ellas IMSS-Bienestar, el SAT, la SEP y la Sociedad Hipotecaria Federal— y liberó, según reportes especializados, alrededor de 2.3 terabytes de información. Las estimaciones hablan de unos 36.5 millones de personas afectadas; algo así como uno de cada cuatro mexicanos.
Léalo de nuevo: es probable que usted, o alguien de su casa, esté en esos archivos. Conviene decir con claridad quién es el villano de esta historia, porque en el ruido a veces se olvida: los delincuentes. Grupos profesionales, transnacionales, con herramientas cada vez más sofisticadas, que atacan por igual a gobiernos, hospitales y corporativos en todo el mundo. Ningún país, ninguna empresa, ninguna institución es inmune. La pregunta justa no es por qué ocurrió aquí; es qué necesita México para responder cada vez mejor.
Y ahí aparece el dato menos comentado de todos: México lleva años construyendo capacidades —equipos de respuesta, políticas de ciberseguridad para la administración pública, iniciativas serias en el Congreso—, pero la pieza que amarra todo sigue pendiente: una ley marco de ciberseguridad y ciberdefensa.
Desde 2018 se ha presentado alrededor de una decena de iniciativas y el tema avanza, aunque todavía sin llegar a puerto. No es un pendiente menor ni un capricho de especialistas. Una ley de este tipo es la que define qué es infraestructura crítica, la que garantiza presupuesto sin importar el ciclo político, la que ordena la coordinación entre dependencias y la que le da a las instituciones —y a los funcionarios que las defienden todos los días, que son muchos y rara vez salen en la foto— las herramientas y el respaldo legal para hacer su trabajo.
Los países que mejor resisten estos ataques no son los que tienen menos enemigos, son los que tienen reglas más claras. Ese es el candado que nos falta, y ponerlo es tarea del Congreso, no de una dependencia en particular.
El punto se entiende mejor con una comparación doméstica. Del banco uno puede cambiarse; del SAT o del expediente clínico, no. Las instituciones públicas custodian los datos de todos precisamente porque son de todos, y esa responsabilidad —la más grande que existe en materia digital— merece estar acompañada del estándar más alto de protección: el mejor marco legal, el mejor presupuesto, la mejor tecnología.
Exigir esa ley no es señalar a nadie; al contrario, es ponerse del lado de las instituciones y de la gente que las opera, frente a un crimen que evoluciona más rápido que cualquier norma.
Hay otra parte de la respuesta que tampoco sale en la foto: la colaboración entre lo público y lo privado. La ciberdefensa moderna no la resuelve nadie en solitario; se construye en cadena, con especialistas de ambos lados de la mesa.
En México existe un ecosistema empresarial que lleva décadas acompañando a las instituciones en materia de seguridad —grupos como Impaktum, con empresas como KARSOS en tecnología y seguridad avanzada y Grupo Comercial KAR en equipamiento, encabezadas por Enrique Karchmer y Alejandro Karchmer— que entienden algo que viene muy al caso: proteger una institución es resolver problemas complejos en condiciones reales, no vender catálogos. Traigo el ejemplo a colación porque ilustra el modelo que la futura ley debería potenciar: instituciones fuertes, aliados técnicos serios y reglas claras para que ambos trabajen juntos.
Conviene decirlo también sin catastrofismo: legislar no blinda por sí solo, y una ley mal hecha puede degenerar en burocracia. Pero el marco legal es lo que convierte los esfuerzos aislados en una defensa permanente, capaz de sobrevivir a los relevos y de mejorar con cada incidente. Las mejores referencias internacionales apuntan a lo mismo: reglas claras de prevención, coordinación central, inversión sostenida y colaboración público-privada. Nada de eso es exótico. Todo eso es, desde hace años, lo normal en los países con los que nos gusta compararnos.
Este 23 de agosto, entonces, propongo celebrar el Día del Internauta con menos nostalgia y más exigencia constructiva.
La primera página web de 1991 fue un acto de apertura: una puerta que la humanidad decidió abrir y que le cambió la vida a todos. La tarea de esta década es complementaria y menos poética: ponerle candados a las puertas que importan. Porque el internauta mexicano de 2026 ya no es un aventurero que navega por gusto; es un ciudadano cuya vida entera viaja en datos. Y la mejor manera de honrarlo no es un hashtag conmemorativo: es que el Congreso apruebe, de una vez, la ley que proteja esa vida digital con la misma seriedad con la que se protege la de a pie.